
AI Security は、「可視化」から
業務効率化のために、社員のAI活用はすでに始まっています。 WithSecure™ Elements AI Security は、社内で利用されているAIツールやブラウザ拡張機能、AIエージェントをリアルタイムで可視化します。業務に役立つツールを承認し、リスクのあるツールには適切な手を打つことが可能です。
✓ アーリーアクセスで提供中 ✓ 新たなコンソールやエージェントの追加は不要 ✓ 欧州基準のデータ保護
 AI時代のセキュリティ対策
 AIへの確信を、揺るぎないガバナンスとともに
職場で利用されているAIツールの多くは、会社から許可を得ていない「未承認」のものです。
WithSecure Elements AI Securityは、社内に潜む「シャドーAI」を可視化します。承認の有無にかかわらず、環境内のすべてのAIアプリケーション、プラグイン、アシスタント、AIアイデンティティを把握。これらすべてを、既にお使いのElements Security Center上で管理できます。
90%
承認なしで個人のAIを仕事で使う社員がいる企業の割合
MIT Media Lab’s Project NANDA, The GenAI Divide: State of AI in Business 2025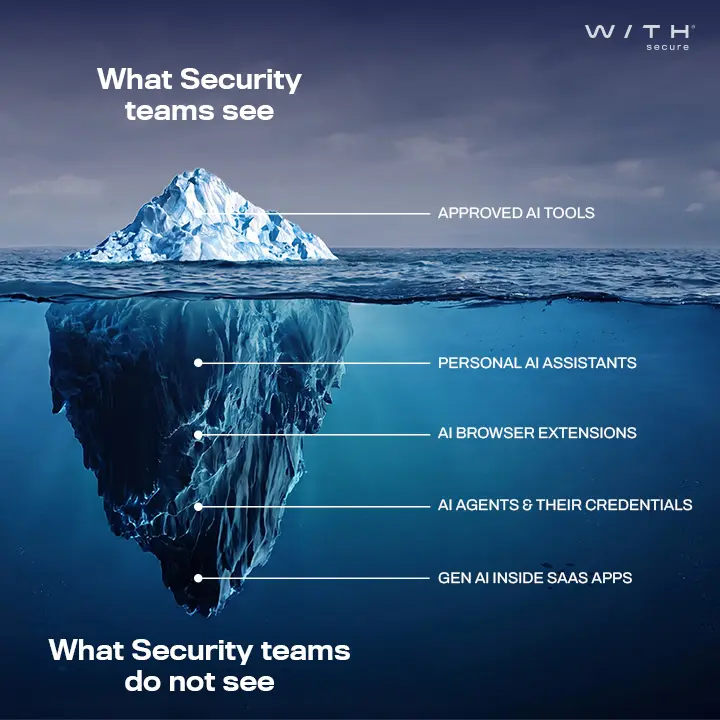
可視化し、制御し、拡充する。
新たなAI Security機能を体験してください。
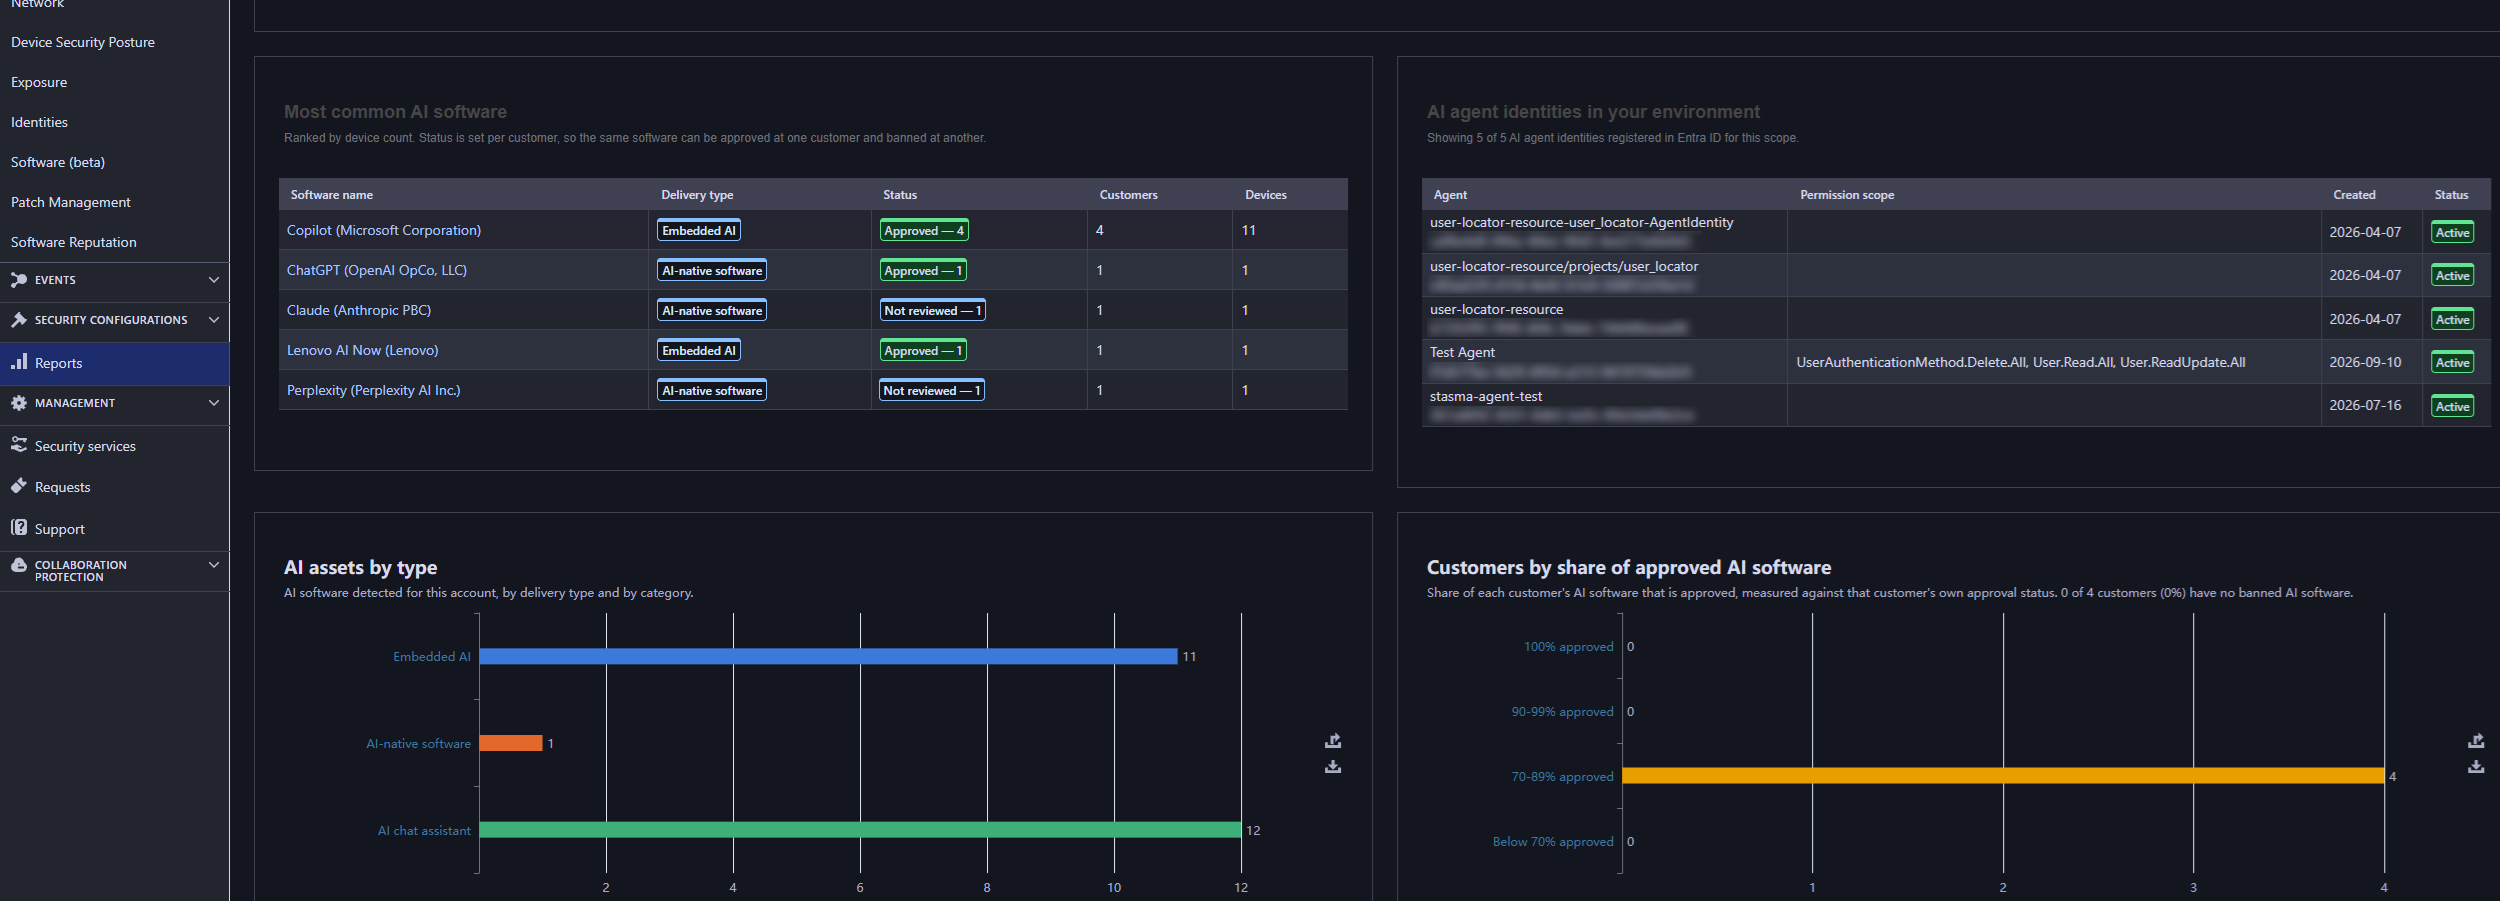
ソフトウェアインベントリおよびAI Securityダッシュボードにより、デバイス上で稼働しているAIを可視化します*。また、Microsoft Entra ID内のAIアイデンティティにより、どのエージェントやツールが自社に代与されて動作しているかを特定します**)。
ソフトウェアインベントリおよびAI Securityダッシュボードにより、デバイス上で稼働しているAIを可視化します*。また、Microsoft Entra ID内のAIアイデンティティにより、どのエージェントやツールが自社に代与されて動作しているかを特定します**)。
各AIアセットについて、「承認」または「不承認」のマークを付けます。ポリシーと実際の状況を1つの画面で確認できます。
「ブラウジング保護」***を基盤としたブラウザベースの利用制御により、AI Webサービスへのアクセスを制限します。他のID**とともに、AI IDの権限を確認できます。
*** 注: WithSecure Elementsに既存の「ブラウジング保護」機能が実装されている場合、その機能がAIに特化した可視性まで拡張され、チームはブラウザ経由でのAIへのアクセス状況をいち早く把握できるようになります。
提供状況:
* シャドーAI:対象ソリューション(Elements Protect/Proactive バンドル、Elements EDR、Elements XM for Business・Users・Devices)で期間限定のアーリーアクセスを利用できます。
** AI・エージェントのアイデンティティ:対象ソリューション(Elements Protect/Proactive バンドル、Elements XM for Business・Users・Identities、Elements Identity Security(XDR))で期間限定のアーリーアクセスを利用できます。
今後数ヶ月のうちに、さらなる管理機能が追加される予定です。
単なる一機能ではなく、プラットフォームと統合されたセキュリティを
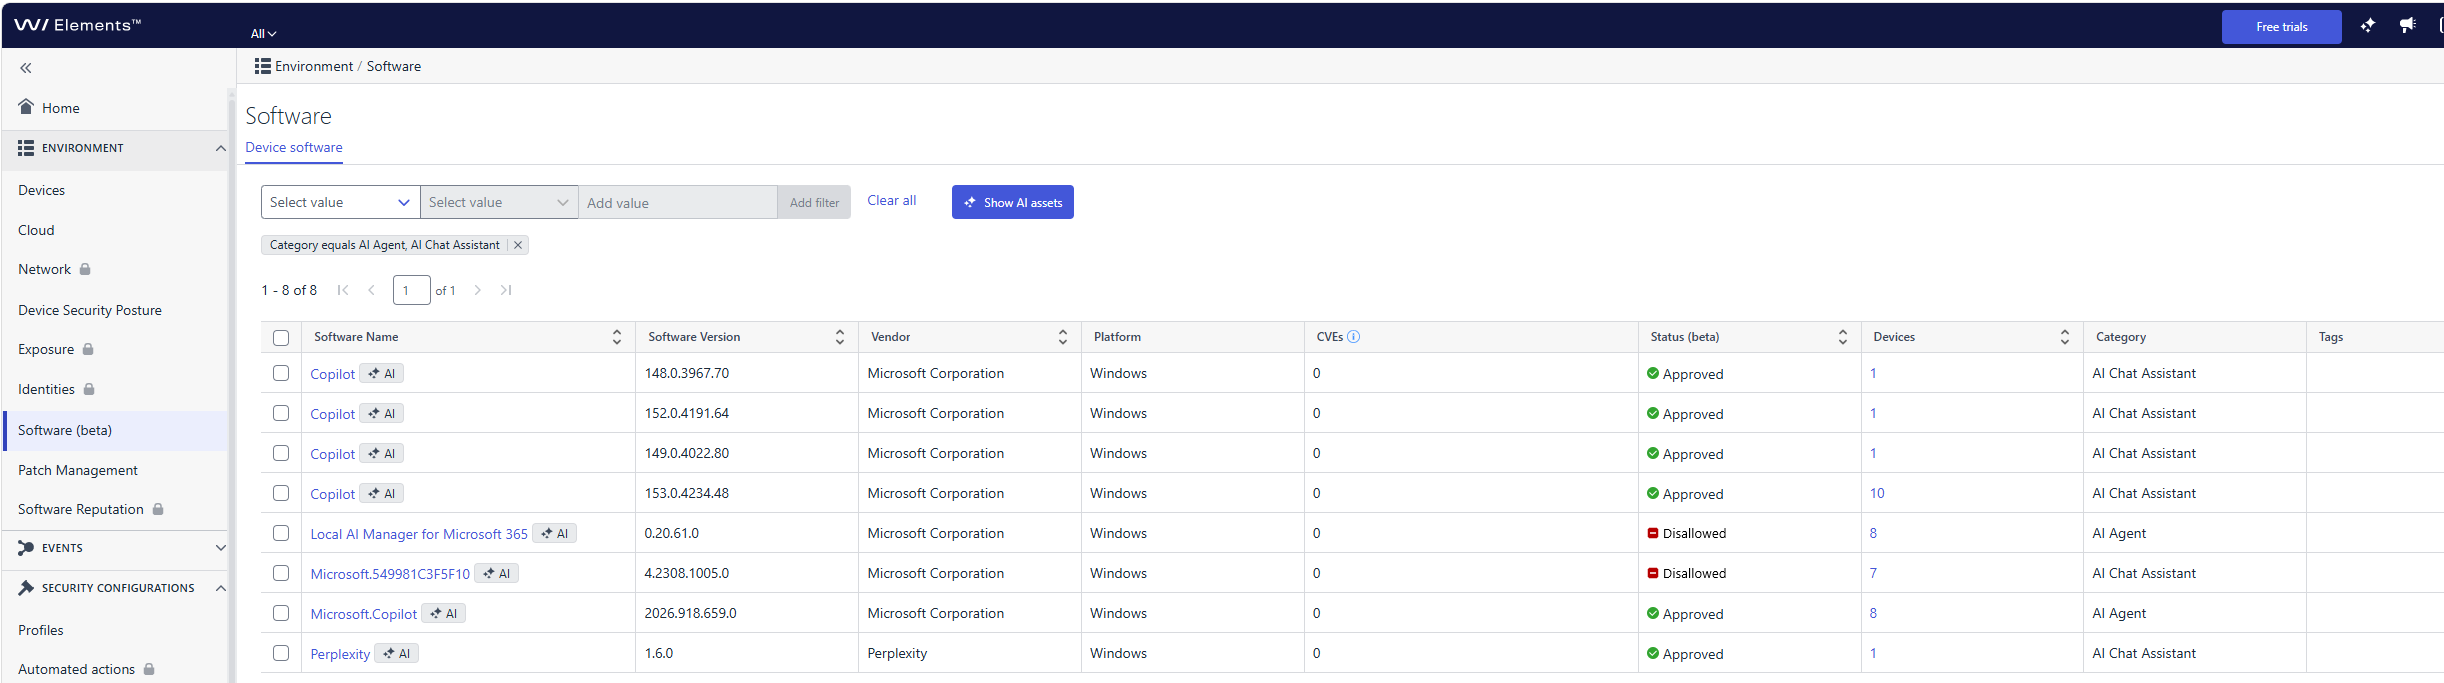
追加の運用負荷はゼロ
検知結果は、既存のエンドポイント、アイデンティティ、露出リスクと並んでSecurity Center上に表示されます。
アプリだけでなく「アイデンティティ」も管理
AIエージェントはアイデンティティを介して機能します。ElementsはEntra ID内のAIサービスプリンシパルと、それぞれの許諾権限を可視化します。
欧州基準のデータ保護
欧州で設計・運用。AI Securityのデータは、他のElementsデータと同様に厳格な欧州データ保護規制のもとで安全に管理されます。
W/Labs による強力なバックアップ
プロンプトインジェクションや実際の攻撃キャンペーンにおける生成AIの悪用事例(GREYVIBEなど)に関する研究結果が、脅威検知エンジンの精度向上に活かされています。
AIへの信頼は、可視化から始まります。WithSecure Elements AI Securityを導入したセキュリティチームは、使い慣れたコンソールを通じて、環境内で既にアクティブになっているAIツール、拡張機能、エージェントを即座に把握できます。これにより、AIの利用実態が明確になり、リスク管理に向けた実用的な第一歩を踏み出すことができます。
Chief Product Officer, WithSecure
まずは「可視化」から始めましょう。すでに準備は整っています。
アーリーアクセス: 対象のWithSecure Elements ご契約者様向けに、2026年9月30日からAI Security を期間限定のアーリーアクセスを実施しています。
Q&A
Q&A
管理対象デバイス上のAIソフトウェアおよびブラウザ拡張機能、ならびにMicrosoft Entra IDに独自の認証情報を保持するAIエージェント、アシスタント、およびせいせいAIツール。それぞれについて、「承認済み」または「許可されていない」と表示されます。
本機能は、利用状況の可視化によりユーザー(管理者)の迅速な意思決定を支援します。具体的には、ブラウザベースのアクセス制御によるAIウェブサービスへの利用制限や、各種AIツールのアクセス権限・IDの確認が可能です。
なお、AIカテゴリに対応したアクセス制御(※要 Elements「ブラウジング保護」機能/Elements EPP Premium ライセンスに標準付属)は、2025年7月より順次提供を開始しております。今後数ヶ月にかけて、制御機能のさらなる拡張を予定しています。
次のステップとして、コマーシャル機能の拡充とSaaSの攻撃対象領域のカバー範囲の拡大が計画されています。将来的には、単一のAIネイティブプラットフォーム上で、さらなる自動化とAIを活用したセキュリティ態勢管理を追加する予定です。注:ロードマップは変更される可能性があります。
- シャドー AI ソフトウェア :対象ソリューション(Elements Protect および Proactive バンドル、Elements EDR、Elements XM for Business、Users、Devices)をご利用の場合、期間限定で早期アクセスをご利用いただけます。
- AI・エージェントのアイデンティティ: 対象ソリューション(Elements Protect バンドルおよび Proactive バンドル、Elements XM for Business/Users/Identities、Elements Identity Security(XDR))をご利用のお客様は、期間限定でアーリーアクセスをご利用いただけます
いいえ、すでにElementsをご利用中の場合はその必要はありません。すでに稼働中のElementsソリューションと、既存のEntra ID接続が利用されます。
Blog post
Read our latest blogs
ブログ
A critical PHP flaw is in the news. Here is what it means for your business.
ブログ
From panic to plan: exposure management for the next PHP
ブログ