
Case study: 東京歯科大学 水道橋病院 様
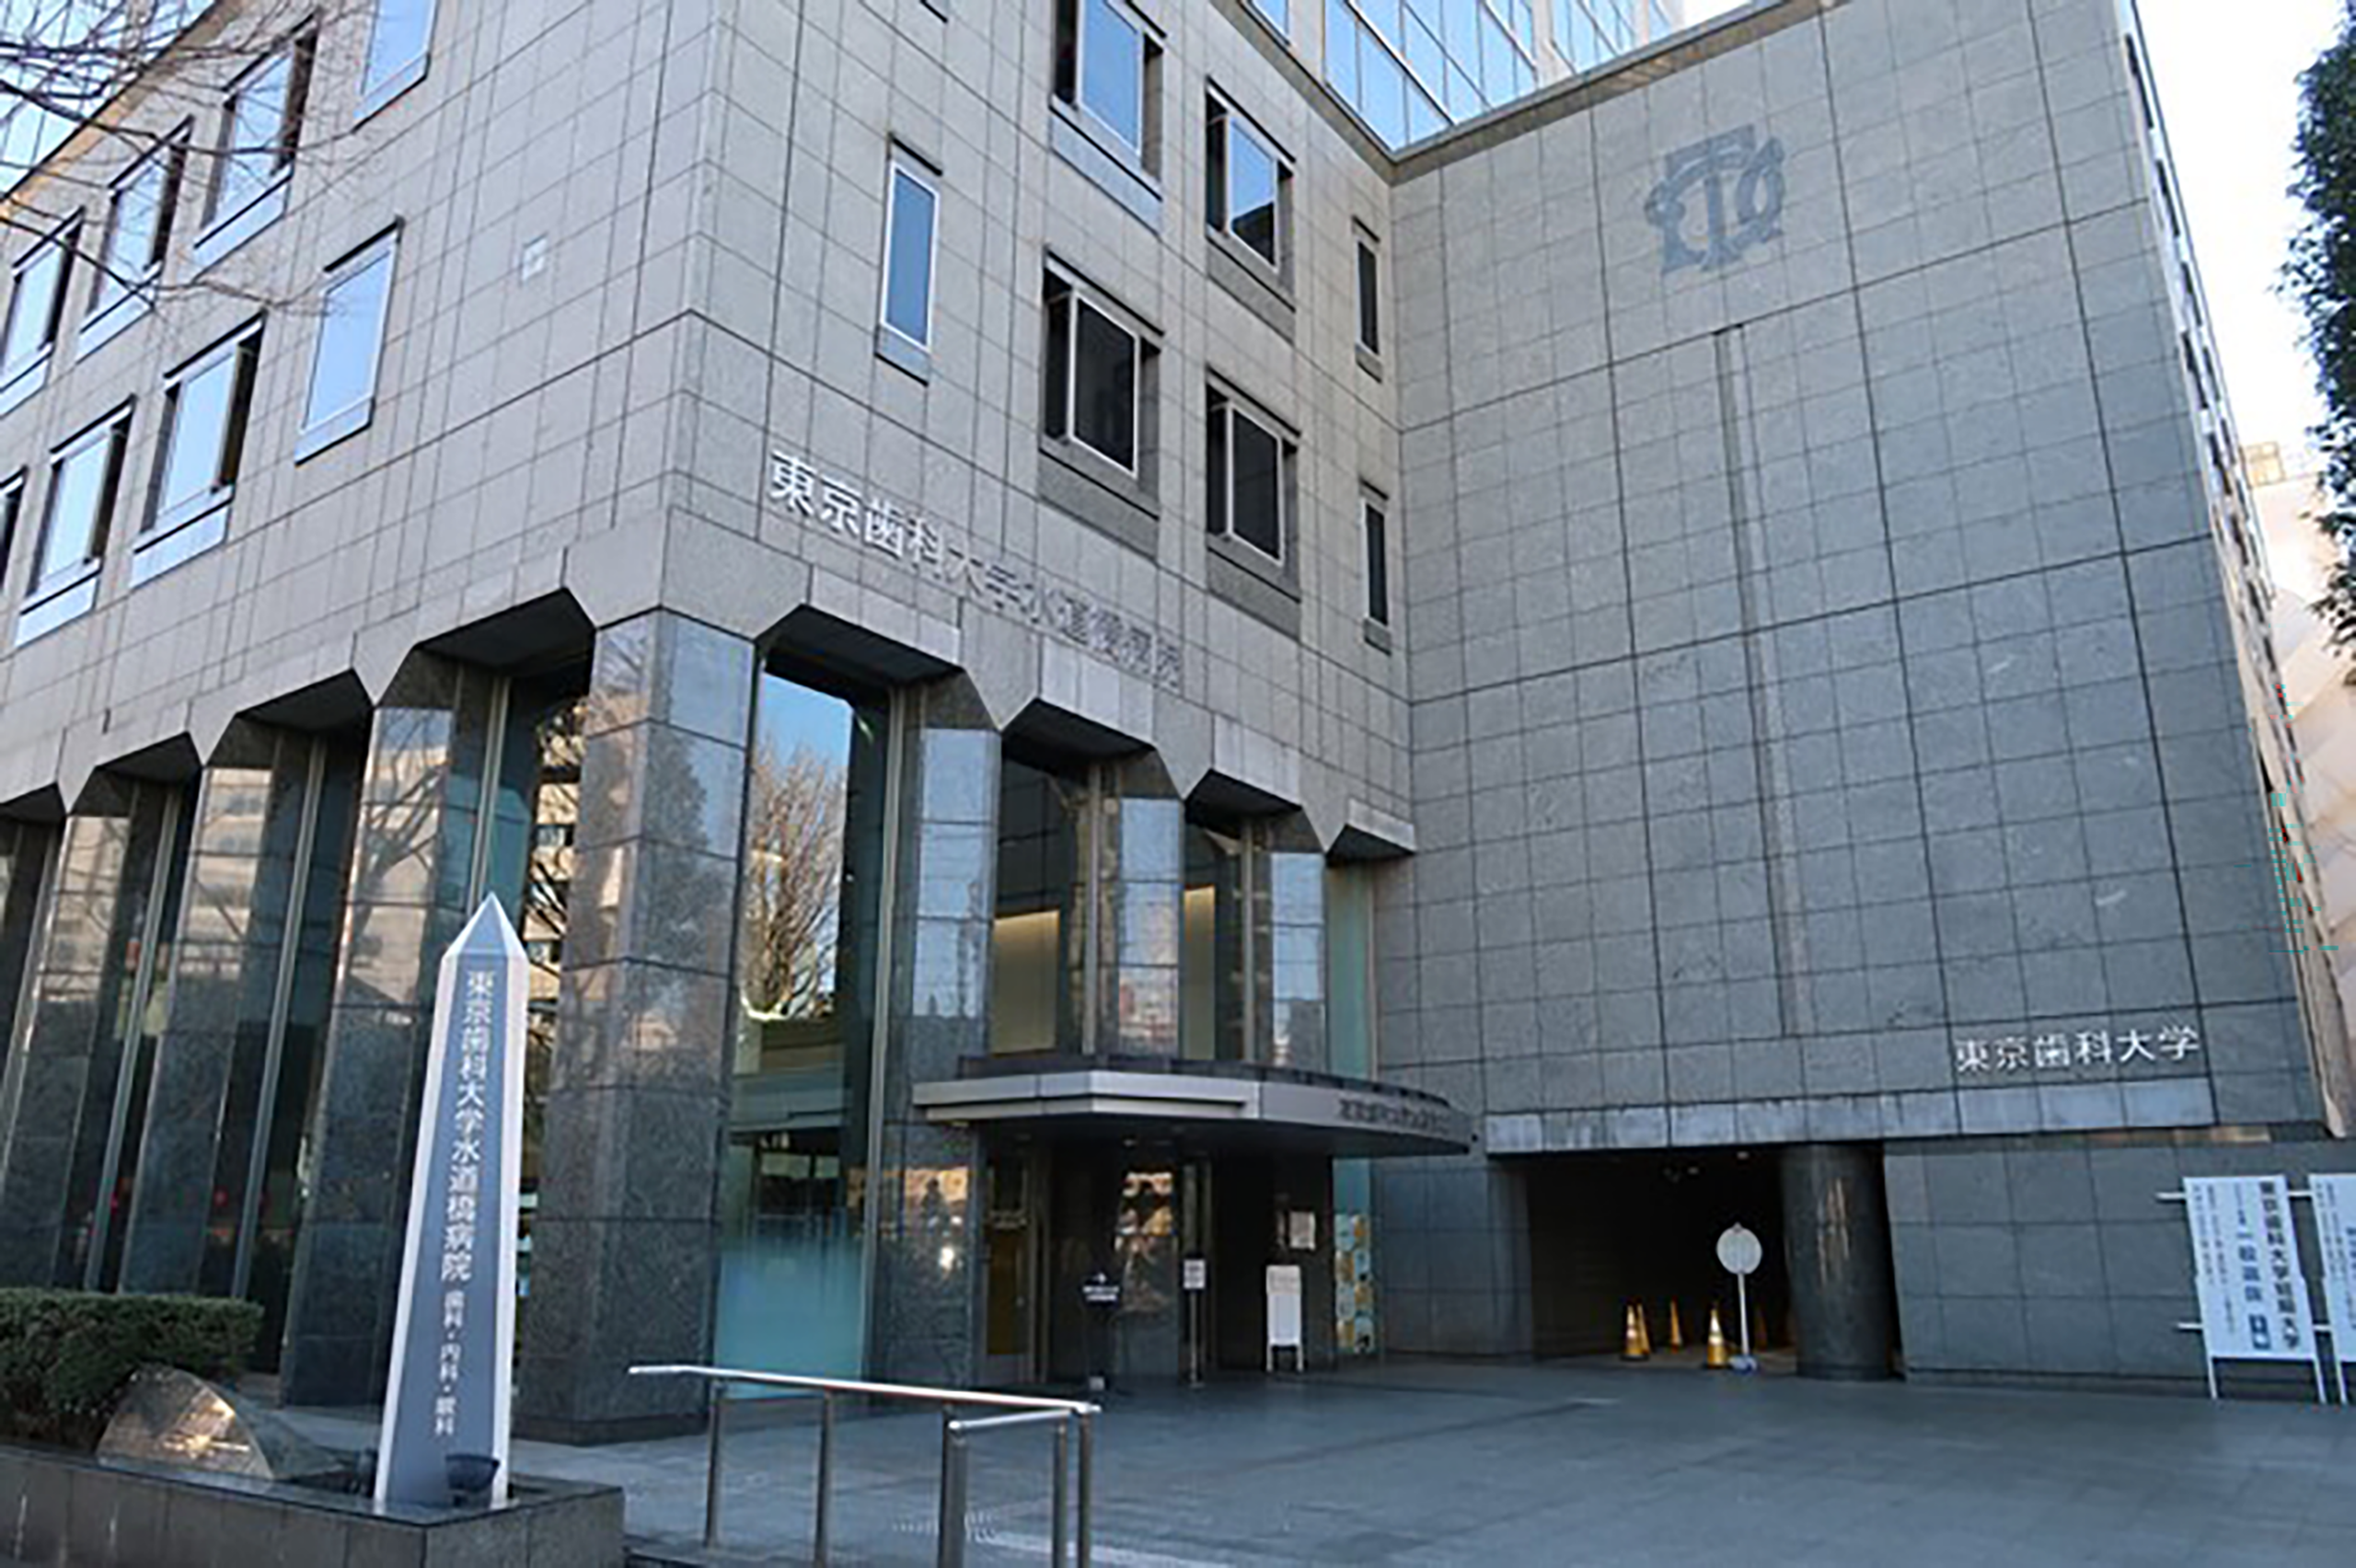
東京歯科大学の附属病院として、質の高い医療を提供する東京歯科大学水道橋病院(以下、水道橋病院)。患者様へ
のサービス向上と業務効率化を目的に医療情報システムの刷新に着手した同院は、高度化するサイバー攻撃への対
応を強化するため「WithSecure™ Elements EDR&EPP」を、株式会社アイ・オー・エスが提供する監視・分析サービス「NRMS-P for Monitoring Service」とセットで導入。堅牢なセキュリティ体制を確立し、より安全に医療サービスが提供できる環境を整備しています。
所在地: 東京都千代田区
設 立:1900(明治33)年
URL: https://www.tdc.ac.jp/sh/tabid/233/Default.aspx
ランサムウェア攻撃の増加を見据え、ゼロトラスト対策に着手
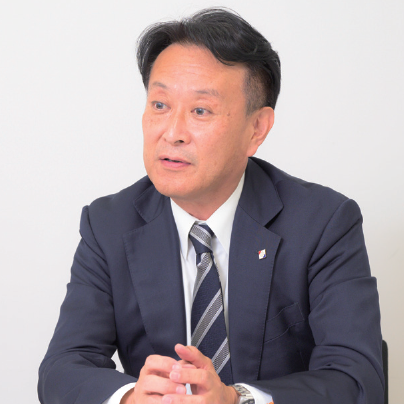
日本初の歯科大学病院であり125年の歴史を持つ水道橋病院は、「思いやりの心による医療」を掲げ、安全かつ安心な医療を推進しています。「当院は地域の高次医療機関、基幹的歯科病院として大きな役割を担っています。歯科診療台数136台とコンパクトながら最先端の施設・設備を取り入れた都市型病院であり、1日に800~1,000人の患者様が来院されます」と、病院長の田口円裕氏は語ります。
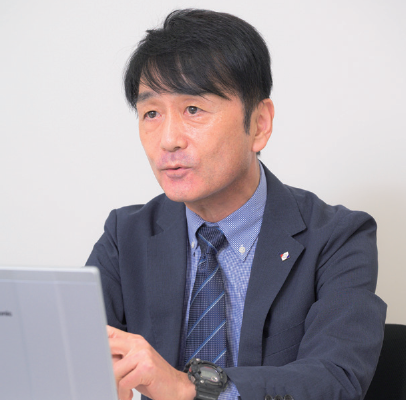
医療機関の経営と医療サービスを支える情報システムやネットワーク環境については、電子カルテ活用などの政府方針や時代のトレンドも視野に入れながらアップデートしていく必要があります。そこで同院は2023年から、医事会計システムの刷新、医療情報システムのリプレース、データ管理の一元化など、システムの全面刷新を決断。それに付して進めたのが、ネットワークの再構築とセキュリティ強化です。法人事務局 情報システム管理室 室長の伊藤高志氏は次のように語ります。
「近年は病院を狙ったランサムウェア攻撃により、診療が何日も滞ってしまう事例も全国で起きています。大学の附属病院であり、地域の医療を支える当院としても高度化するサイバー攻撃への対策は重要課題です。これまではアンチウイルスソフトの活用、医療情報ネットワークを外部のネットワークから切り離す、USBメモリの利用制限といったエンドポイント対策で精一杯でした。今回、医療情報システムの再構築を機にセキュリティを全面的に見直し、ゼロトラスト対策を実施することにしました」
EPP/EDRとSOCサービスが一体化した、強力なセキュリティ体制を評価
水道橋病院が定めたセキュリティ要件は、システムやネットワーク上で発生する異常な振る舞いのリアルタイム検知による攻撃の兆候の早期発見、攻撃を受けた場合の迅速なネットワーク遮断と隔離、感染時のバックアップからの速やかな復旧の3点でした。
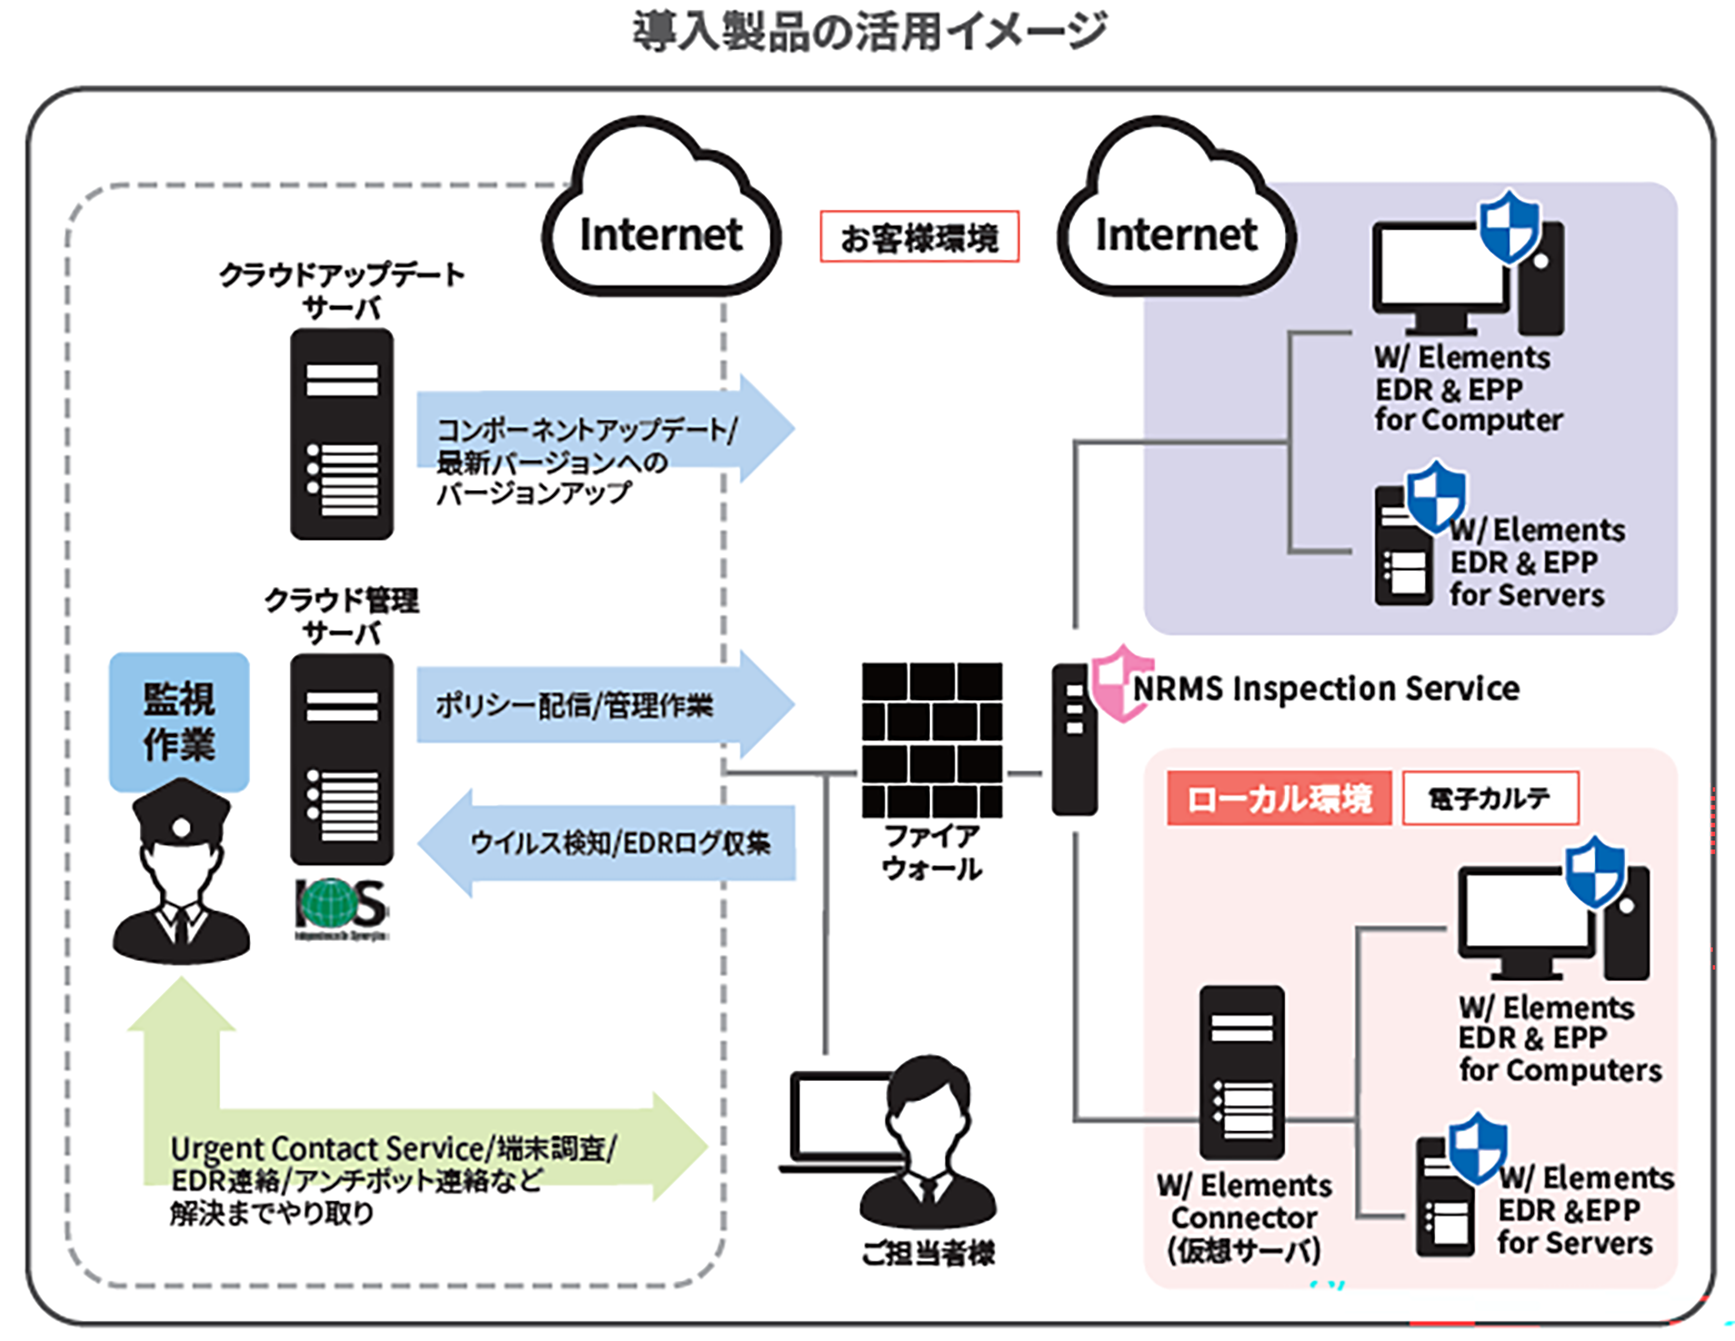
同院はこれらに対応するソリューションとして、EPP、EDR、監視・運用のSOCサービスを検討し、EPPとEDRは、「防御」と「検知・対応」がシームレスに連携し、高度化するサイバー攻撃からシステムを確実に保護するフィンランドのサイバーセキュリティ企業であるウィズセキュアの「WithSecure™ ElementsEDR&EPP」、SOCサービスは、発生する一つひとつのインシデントの調査・解析を実施し、時には危険性のある端末をネットワークから遠隔的に遮断するアイ・オー・エスの「NRMS-P for Monitoring Service」を採用。選定の決め手は、Elements EPPのランサムウェア対策専用機能(Rollback機能)や、Elements EDR&EPP、SOCサービスがワンパッケージで提供されることにありました。
「検知から遮断、隔離までがすべて自動で行える点が魅力でした。他社のサービスも検討しましたが、遮断までは対応してくれてもその後病院側で対応が必要なものは見送りました。EDR&EPPとSOCサービスの組み合わせなら、有人監視体制によりトラブル発生時にすぐに対処していただける安心感がありました」(伊藤氏)
WithSecure™ Elements EDR&EPPがクラウド型製品でソフトウェアのバージョンアップ工数が削減できるうえ、病院のクローズド環境内にも安全に導入するため、「WithSecure™ Elements Connector」を導入しました。このツールにより、パターンファイルやプログラムのアップデートを院内でキャッシュ・配布できるため、最新のセキュリティ対策を維持することが可能です。加えて、Ultimateプロキシ機能でファイアウォール設定が簡素化され、セミクローズド環境での運用にも対応します。これにより、セキュリティの堅牢性を確保しながら、運用負荷とコストを削減可能できる点もポイントになったといいます。
WithSecure™ Elements EDR&EPPの導入は、医療情報システムの刷新やネットワークの再構築と並行して進められ、医事会計システムや電子カルテシステムなどとあわせて2026年1月より本稼働を迎えました。
「医療情報システム、ネットワーク、セキュリティを含めた総合的なプロジェクトでしたので、チームが同じ方向にベクトルを揃えるところでは苦労しましたが、年末年始のシステム停止期間内ですべて切り替えることができました」(伊藤氏)
EDR&EPPのエージェントは、水道橋病院内の歯科診療台脇に設置している診療用のPC端末136台と、医療事務全般を担当する医事科のPC端末、電子カルテシステムを利用する診療用のPC端末など、合計400台に配布されています。EDRのルール設定(チューニング)は、プロジェクトに関わったシステム開発ベンダーの協力も仰ぎながら除外ファイルを作成しました。それらをすべてSOCサービス担当のアイ・オー・エスに渡してPC端末単位で設定作業を依頼し、本稼働後に誤検知・過検知が起こらないようにしています。
「システム開発ベンダー各社にWithSecure™ Elements EDR&EPPのエージェントを導入したPC端末での動作検証を依頼し、挙動を確認してから切り替えました。設定作業の際はアイ・オー・エスの担当者に現地で対応いただけたことでスムーズに進みました」(伊藤氏)
堅牢なセキュリティ対策を確立し、医療機関としての信頼性を向上
WithSecure™ Elements EDR&EPPとNRMS-P for Monitoring Serviceの導入から約10カ月が経った現在(2025年10月時点)、サイバー攻撃や怪しい振る舞いを検知することなく、セキュリティが確保されています。
「幸い現時点で何も起こっていませんので、当院では毎月報告されるレポートを見て通信状況を確認する程度です。これまではPC端末に何らかのトラブルがあると、利用ユーザーから医事課に一報が入り、対処できない場合のエスカレーション対応を情報システム管理室が担当していました。現在は、原因分析までSOCサービスで対応いただけるので、運用負荷を大きく軽減できます」(伊藤氏)
EDR&EPPとSOCサービスの導入で得られた最大の成果は、堅牢なセキュリティ対策を構築した医療機関として信頼性が向上したことにあると田口氏は評価します。
「地域の基幹病院として、診療がストップする事態は絶対に避けなければなりませんので、今回その対応ができたことで安心感は飛躍的に高まりました。サイバー攻撃を受けても対処できる環境があると患者様にも知っていただくことも、医療機関として重要です」
EDR&EPPによって年々巧妙化するサイバー攻撃に対処できていることは、不安の解消につながっていると伊藤氏も語ります「。S OCサービスで常に見守っていただき、何かあった時にも検知・遮断できるという安心感があります」
セキュリティレベルのブラッシュアップとエンドユーザーの意識向上へ
今後は、「ソリューションを入れて終わりではなく、その時代に合ったセキュリティ対策をしていくことが重要であり、系列病院システムも同等のセキュリティレベルであって欲しい」と語る伊藤氏は、医療従事者のセキュリティ意識を高めることも不可欠と強調します。「今後は訓練や啓蒙活動を通して、医療従事者の対応力強化を図っていく予定です。例えば、サイバー攻撃を受けた場合の対応をユーザーが擬似体験できる機会があれば意識付けにつながるのではと考えています。ウィズセキュアはじめパートナー各社には、セミナー等の情報提供も含めた提案に期待しています」
Related success stories.
ケーススタディ
ADA Möbelwerke
ケーススタディ
Tietex International
ケーススタディ